Vem comigo que vou te contar: o mercado de cibersegurança está passando por uma mudança gigantesca, e não é algo que vai se resolver da noite para o dia.
Mas antes, deixa eu te falar de 4 grandes verdades que eu vivenciei muito ao longo da minha carreira, e que me motivaram a empreender:
- Nenhuma empresa conhece todas as suas vulnerabilidades
- Não dá para corrigir todos os gaps e brechas
- O atacante só precisa de uma brecha para causar um incidente
- Um executivo só corrige gap técnico quando entende o impacto no negócio
Então vamos lá.
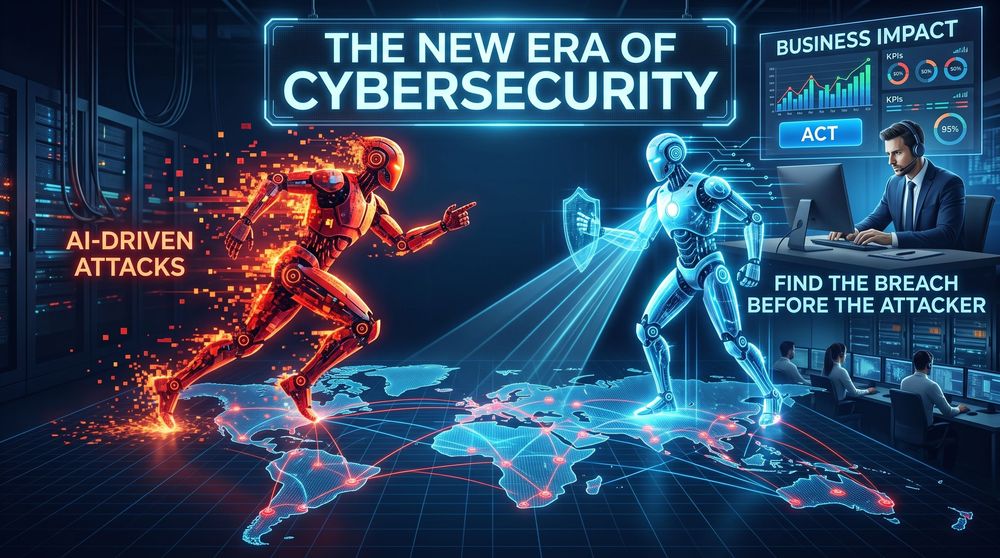
Até pouco tempo atrás, montar um ataque sofisticado dependia de tempo, dinheiro e, principalmente, conhecimento: alguém qualificado (e mal intencionado) aplicando o que sabe para explorar uma brecha em alguma empresa. A barreira do conhecimento era o grande filtro. Isso acabou. Hoje, um criminoso com acesso a uma LLM tem quase tudo de que precisa. Já dá para dizer que o ataque é movido a tokens. Reconhecer um alvo, levantar dados, escrever um phishing convincente, criar um site falso, adaptar um exploit ou gerar código malicioso ficou muito mais fácil, rápido e barato. Mais tokens, mais ataques. Simples assim. Hoje mesmo recebi uma tentativa de golpe bem feita: alguém no WhatsApp se passando por um ecommerce em que fiz um pedido na semana passada, com uma mensagem bem escrita e um link de rastreamento para um site com todas as características do verdadeiro, cobrando uma suposta taxa para liberar os produtos.
Os números já mostram essa mudança na vida real. O Global Threat Report 2026 da CrowdStrike registrou um aumento de 89% nos ataques feitos por adversários que usam IA. Leiam de novo: 89%!!! Não é um simples aumento. O tempo médio para o atacante sair do primeiro host comprometido e se mover pela rede caiu de 48 para 29 minutos em um ano, e o caso mais rápido levou 27 segundos. E 82% das detecções não tinham malware nenhum envolvido. O atacante entra com credencial válida, token OAuth roubado (ambos possíveis com uso de IA também) ou integração SaaS aprovada, e se mistura com o tráfego normal.
Agora pensa no modelo de segurança da maioria das empresas (pra não dizer todas): detect & response. Ou seja, se cria uma estratégia de monitoramento e playbooks de alertas, espera o alerta triggar, alguém investiga (humano ou IA, tanto faz), aplica as ações de contenção e segue o baile. Isso funciona quando existe tempo entre o alerta e o estrago. Quando do outro lado é um humano atacando. Com 27 segundos, esse tempo de "response" não existe mais, so sorry, meu amigo. Resumindo: o mercado inteiro construiu estratégias de defesa em cima de uma janela entre o início do ataque e o estrago, assumindo que daria para identificar e reagir dentro dela. O problema é que essa janela não existe mais.
O Gartner disse, em um press release de setembro de 2025, que segurança baseada em detecção e resposta não vai mais ser suficiente contra atacantes com IA. A projeção deles é que, até 2030, a segurança preemptiva (já já vou falar disso) represente 50% dos gastos com segurança, contra menos de 5% em 2024. Isso mostra o tamanho da transformação que o mercado vai ter que passar para se adequar à nova maneira de fazer segurança. Para mim, a principal ameaça que a IA traz para as empresas não é o uso dela sem governança, e sim a exposição a ataques em velocidade de máquina, algo que nunca foi possível antes. Usar tecnologia nova sem governança é algo com que as empresas já estão acostumadas a lidar… Já passamos pelas ondas de SaaS, Cloud…
Aí vocês já devem estar se perguntando: mas então, qual é a base desse novo modelo? Citei antes a "segurança preemptiva", termo que o Gartner trouxe no Emerging Tech Impact Radar, no final de 2024. Na prática, ela começa por conhecer suas vulnerabilidades antes do atacante. E corrigi-las. Parece óbvio, mas aqui entra a primeira verdade incômoda: nenhuma empresa conhece todas as suas vulnerabilidades. Nenhuma. Tem sistema ou servidor esquecido, SaaS contratado no cartão corporativo, dependência de dependência no npm, VPN que ninguém lembra que está exposta, credencial escrita em código, Metabase sem restrição de acesso, cPanel com vulnerabilidade conhecida… E sabe o que é pior? O atacante só precisa de uma.
E a janela para achar essa uma está ficando cada vez mais curta. Segundo as análises da Mandiant (Google Cloud), o tempo médio entre a divulgação de uma vulnerabilidade e sua exploração (TTE, de Time To Exploit) era de 63 dias em 2018. Caiu para 32 dias em 2021/2022, para 5 dias em 2023 e cruzou o zero em 2024. No M-Trends 2026, publicado em março, chegou a menos 7 dias. Ou seja, em média o atacante chega uma semana antes do patch!
Daí vem outra verdade: não dá para corrigir tudo. Nenhuma empresa tem time, janela de mudança ou orçamento para isso. Por isso é importante ter uma estratégia para classificar cada vulnerabilidade pelo impacto que ela tem no negócio, não só pelo CVSS. Um CVSS 9.8 num servidor de homologação isolado é menos urgente que um 6.5 no sistema de pagamentos exposto à internet, com dado de cliente. O contexto vale mais que o score.
E aí chega a última verdade, talvez a mais importante: o executivo só corrige gap técnico quando entende o impacto dele no negócio. Dizer que "temos 3.400 vulnerabilidades críticas" não move ninguém e só gera ruído. Agora, sabe o que move? É dizer que "essa falha no gateway expõe a operação de Pix a um incidente que pode custar X mil reais, multa regulatória e perda de clientes". Enquanto a segurança falar em CVE e o board falar em reais, o gap continua aberto. E é exatamente por ele que o atacante vai entrar, enquanto os executivos não falam a mesma língua.
O atacante já mudou o modelo de negócio dele: escala barata, velocidade de máquina e foco em fazer dinheiro.
Segurança não vai mais ser sobre quem monitora e reage mais rápido. Vai ser sobre quem descobre a brecha primeiro. E se não for você, vai ser a IA do atacante.